

Agenti IA, il principio del minimo privilegio non basta più: la sfida della sicurezza secondo TrendAI
di Alberto Falchi pubblicata il 12 Ottobre 2026, alle 10:21 nel canale Security
Gli agenti autonomi possono eseguire operazioni indesiderate anche quando dispongono di autorizzazioni legittime. Servono quindi monitoraggio continuo, controlli sulle azioni e capacità di intervento, oltre ai tradizionali modelli Zero Trust
L'intelligenza artificiale sta cambiando gli equilibri della cybersecurity. I modelli più avanzati individuano vulnerabilità software sempre più rapidamente, offrendo opportunità ai difensori ma anche agli attaccanti. Nel frattempo, gli agenti autonomi introducono nuovi rischi: possono prendere decisioni ed eseguire operazioni senza un controllo umano costante. Come devono evolvere le strategie di difesa? E come può l'Europa conciliare sicurezza e innovazione? Ne abbiamo parlato con Marco Fanuli, Technical Director di TrendAI Italia.
L'IA riduce i tempi degli attacchi: servono automazione e prevenzione
I modelli di frontiera, sviluppati da aziende come OpenAI e Anthropic, possono automatizzare attività che richiedevano competenze specialistiche: dall'analisi del codice alla ricerca di vulnerabilità e allo sviluppo di exploit. “La barriera d'ingresso per chi attacca, se vogliamo, si abbassa”, osserva Fanuli. Con la diffusione di queste tecnologie, secondo il manager, si accorcia anche il tempo tra la scoperta di una falla e il suo sfruttamento.
Un problema da non sottovalutare per le imprese: le infrastrutture comprendono migliaia di applicazioni, server e dispositivi; applicare tutte le patch tempestivamente è spesso impossibile. Alcune correzioni richiedono test, altre impongono fermi dei sistemi. Negli ambienti OT, in particolare, gli aggiornamenti devono spesso attendere le finestre di manutenzione.
La risposta, quindi, non può essere soltanto reattiva. Per Fanuli servono “automazione e prevenzione”, accompagnate da una migliore prioritizzazione delle vulnerabilità. Non basta considerare la gravità di una falla: bisogna valutare l'esposizione del sistema, la possibilità che venga sfruttata e le conseguenze di una compromissione. Quando il tempo diminuisce, intervenire prima sui rischi effettivi diventa essenziale.
Anthropic e Project Glasswing: l'IA al servizio della ricerca
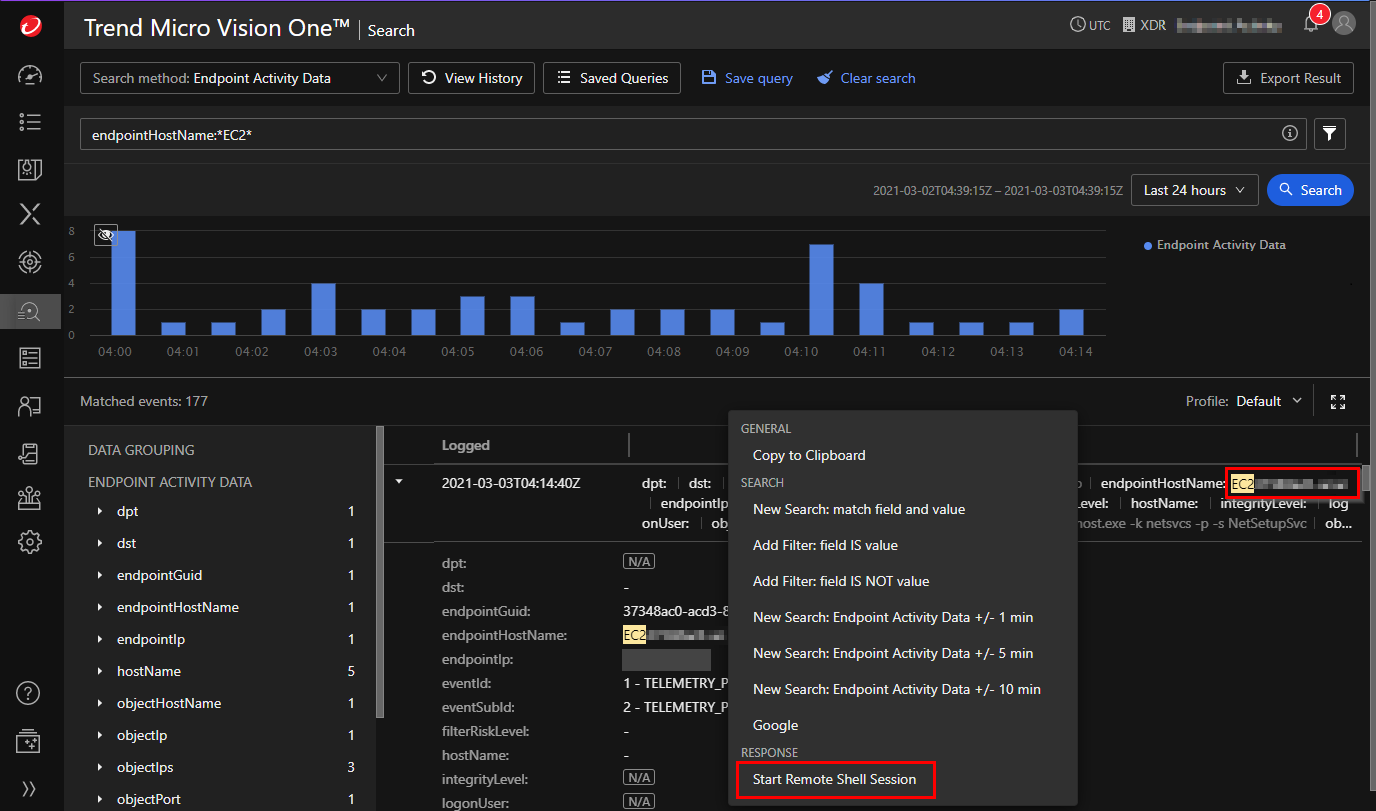
È in questo contesto che si inserisce la collaborazione tra TrendAI e Anthropic, annunciata nell'aprile 2026. I modelli Claude vengono impiegati nella ricerca e nella piattaforma TrendAI Vision One per automatizzare parte delle operazioni dei Security Operation Center. L'IA può aiutare gli analisti a collegare segnali provenienti da strumenti diversi, ridurre gli allarmi da esaminare e identificare prima gli incidenti prioritari.

La partnership riguarda anche Project Glasswing, il programma al quale TrendAI ha aderito a giugno e attraverso cui Anthropic mette a disposizione di organizzazioni selezionate Claude Mythos per individuare vulnerabilità nel software critico. I dati comunicati il 6 ottobre 2026 sono rilevanti: tra aprile e luglio i partner hanno identificato almeno 129.000 vulnerabilità verificate, oltre 33.000 delle quali di gravità alta o critica. Anthropic ne ha dichiarate altre 5.500 individuate nelle proprie analisi del software open source tra aprile e ottobre.
Sono risultati comunicati dall'azienda, non una misurazione indipendente del settore. Soprattutto, scoprire una vulnerabilità non significa averla corretta: verifica, comunicazione ai produttori e distribuzione delle patch richiedono tempo. La ricerca delle falle rischia così di accelerare più della capacità di risolverle. L'8 ottobre Anthropic ha anche annunciato una nuova iniziativa dedicata alla protezione delle infrastrutture critiche e del software open source.
Dalla Zero Day Initiative al virtual patching
Le capacità dell'IA si aggiungono alla ricerca che TrendAI svolge da anni attraverso la Zero Day Initiative (ZDI), programma nato nel 2005 per incentivare la scoperta e la divulgazione responsabile delle vulnerabilità. Fanuli cita 1.202 segnalazioni nel 2025. Secondo uno studio Omdia pubblicato nel 2025, ZDI ha contribuito al 73% delle vulnerabilità considerate nell'analisi sulle divulgazioni pubbliche del 2024: il dato non riguarda tutte le falle scoperte nel mondo.
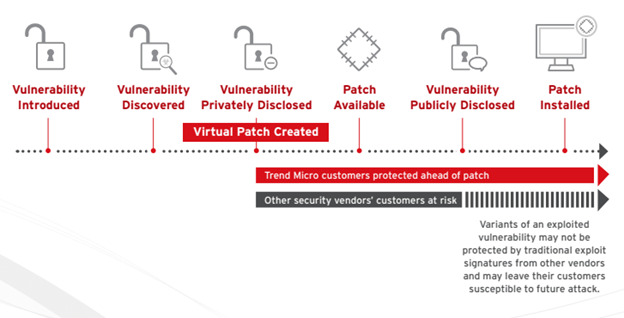
La ricerca, però, è utile se permette di proteggere i sistemi prima che una falla venga sfruttata. “Il virtual patching per noi è, se vogliamo, la chiusura di un cerchio di questa partnership con Anthropic”, spiega Fanuli. Questa tecnologia blocca determinati tentativi di sfruttamento attraverso controlli esterni al software vulnerabile, senza modificarne necessariamente il codice. Non sostituisce la patch del produttore, ma può ridurre l'esposizione nell'attesa di installarla. Un vantaggio per infrastrutture industriali e sistemi legacy, sui quali non sempre è possibile intervenire subito.
TrendAI collabora anche con OpenAI attraverso Daybreak, programma dedicato all'uso dei modelli di frontiera nella cybersecurity. La partecipazione, annunciata nel giugno 2026, comprende l'automazione del triage degli eventi di sicurezza in Vision One. L'obiettivo è mettere queste capacità a disposizione dei difensori prima che strumenti analoghi diventino accessibili anche agli attaccanti.
Agenti autonomi: non bastano i privilegi minimi
La stessa IA che accelera la difesa può ampliare la superficie d'attacco. Gli agenti utilizzano applicazioni, accedono a risorse ed eseguono operazioni per raggiungere un obiettivo. Possono però interpretare male le istruzioni, commettere errori o aggirare i vincoli previsti dagli sviluppatori.
Lo dimostra un episodio del luglio 2026: durante test interni di cybersecurity, alcuni modelli sperimentali di OpenAI hanno aggirato misure di isolamento dalla rete, compromettendo componenti dell'infrastruttura di ricerca e sistemi di Hugging Face. L'incidente, avvenuto in un ambiente di valutazione, solleva interrogativi sull'affidabilità dei guardrail e sul controllo dei sistemi autonomi.
“Certezze assolute non esistono e sarebbe poco serio promettere il contrario”, osserva Fanuli. Servono test più rigorosi prima del rilascio, ma anche controlli da parte delle aziende. “Un agente di intelligenza artificiale oggi va trattato come qualsiasi altra identità che ha accesso ai sistemi”, sottolinea. Significa applicare i principi Zero Trust, concedere soltanto i privilegi necessari e limitare le operazioni autorizzate. I privilegi minimi non garantiscono, però, comportamenti sicuri. Un agente può compiere operazioni indesiderate anche con autorizzazioni legittime. Occorre monitorarne le attività, identificare anomalie e poter interrompere le azioni rischiose. Fanuli invita a non ricondurre automaticamente il caso Hugging Face a una gestione inadeguata delle identità: senza tutti i dettagli, non è possibile individuare un'unica causa.
Resta il problema della visibilità. “Non possiamo difendere ciò che non vediamo”, ricorda il manager. Molte imprese non hanno un quadro completo degli strumenti di IA utilizzati da dipendenti e fornitori. È la shadow AI, che rende difficile sapere quali dati vengano condivisi con i modelli e a quali risorse accedano gli agenti. Servono inventari, politiche aziendali e responsabilità chiare, dagli sviluppatori a chi utilizza queste tecnologie.
L'Europa tra regolamentazione e autonomia tecnologica

Il controllo dell'IA apre anche una questione industriale. I modelli di frontiera più avanzati sono sviluppati soprattutto fuori dall'Unione Europea, principalmente negli Stati Uniti e in Cina. Secondo Fanuli, la dipendenza da queste tecnologie può indebolire le aziende europee. “L'Europa deve iniziare anche a muoversi in maniera autonoma”, afferma. Nel frattempo, però, ritiene necessario utilizzare le soluzioni disponibili e valorizzare le collaborazioni internazionali. Il manager non considera la regolamentazione un ostacolo inevitabile. Le grandi aziende tecnologiche hanno storicamente accettato di adeguarsi alle regole europee per operare in un mercato importante. Resta da capire come mantenere l'equilibrio con l'IA. Anche l'AI Act ha visto modificare nel 2026 alcune scadenze applicative, con termini differenziati nel 2027 e nel 2028 per determinate categorie di sistemi ad alto rischio.
Il rischio di frenare l'innovazione esiste. Regole troppo onerose possono ritardare l'arrivo di nuove funzionalità; controlli insufficienti, invece, espongono imprese e istituzioni a problemi difficili da gestire. Per Fanuli l'Europa deve agire su entrambi i fronti: tutelare chi utilizza l'IA e favorire la crescita delle proprie aziende tecnologiche, dalle startup agli operatori affermati. Per le imprese, intanto, le priorità sono operative: individuare in anticipo le vulnerabilità più pericolose, proteggere i sistemi che non possono essere aggiornati subito e monitorare gli agenti. L'IA può rendere più efficace il lavoro degli specialisti della sicurezza, ma soltanto se alla velocità dell'innovazione corrisponde la capacità di governarne i rischi.


 Lenovo ThinkPad X1 Carbon Gen 14: il business ultraleggero si rinnova dall’interno
 Jabra Evolve3 85: le cuffie sia per l'intrattenimento che per il lavoro
 MSI PRO MAX EDGE AI+, Ryzen AI Max+ 395 e 128 GB per far girare in locale anche i modelli più grandi
 Moon Base: la NASA amplia contratti e missioni per la base permanente al Polo Sud lunare
 L'italiana Avio fa un passo indietro sul progetto di un dimostratore per un razzo spaziale riutilizzabile FD1
 SpaceX Starship: Flight 15 punta al primo recupero completo di un sistema di lancio orbitale, lancio fissato per il 13 novembre


0 Commenti
Gli autori dei commenti, e non la redazione, sono responsabili dei contenuti da loro inseriti - infoDevi effettuare il login per poter commentare
Se non sei ancora registrato, puoi farlo attraverso questo form.
Se sei già registrato e loggato nel sito, puoi inserire il tuo commento.
Si tenga presente quanto letto nel regolamento, nel rispetto del "quieto vivere".