

MacSync colpisce macOS usando i calendari pubblici di iCloud per distribuire nuovi payload
di Francesco Messina pubblicata il 25 Settembre 2026, alle 14:21 nel canale Security
MacSync è una nuova variante di malware per macOS che sfrutta eventi pubblici di iCloud per distribuire payload. Oltre a rubare credenziali, cookie, dati dei wallet e informazioni di sistema, integra un nuovo backdoor che può eseguire comandi, raccogliere file e mantenere la persistenza. Kaspersky consiglia particolare cautela con DMG e password
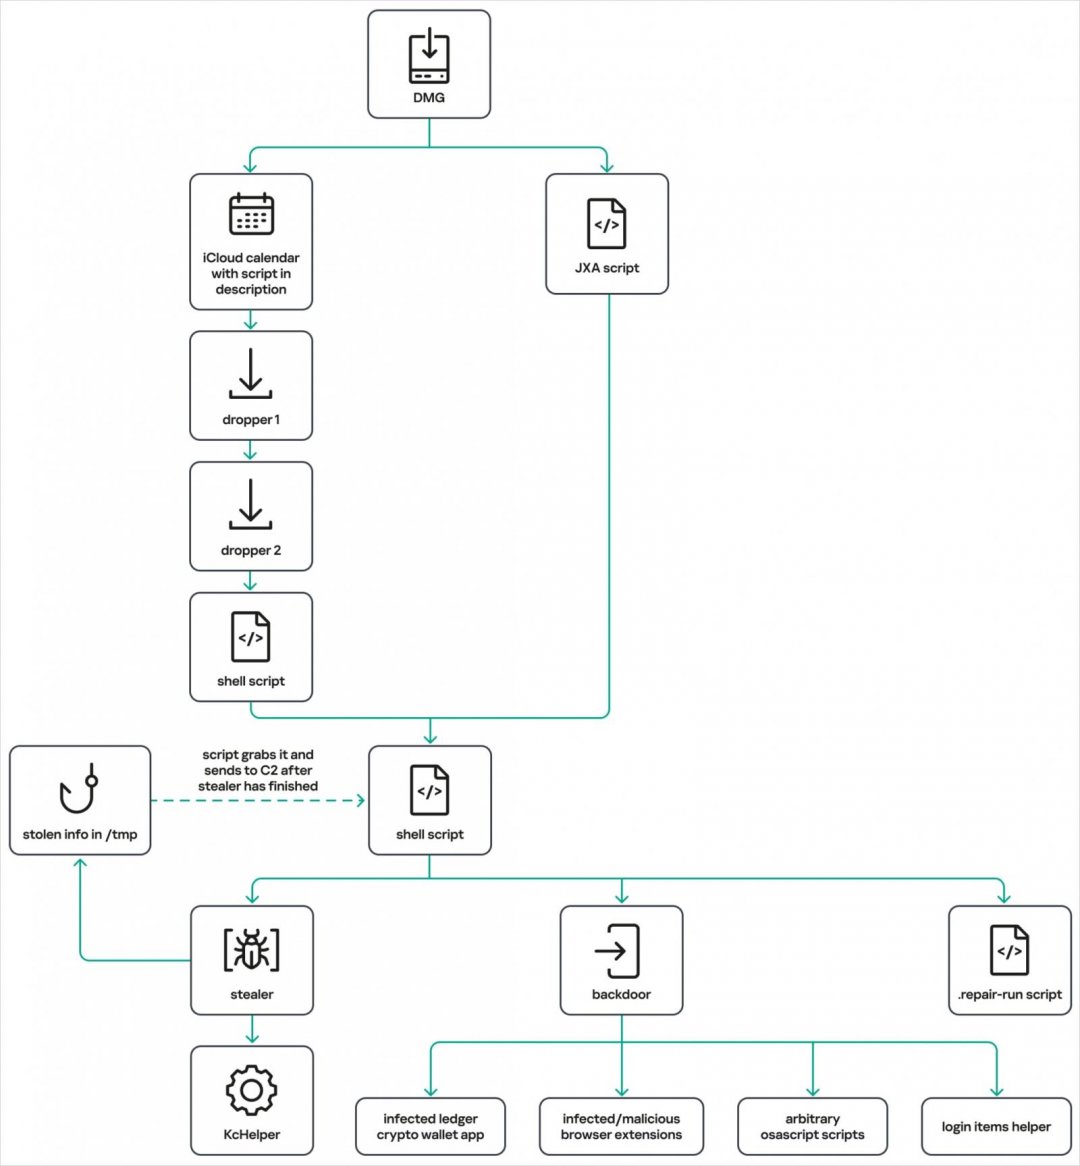
Una nuova variante del malware MacSync, progettato per sottrarre informazioni dai sistemi macOS, utilizza gli eventi dei calendari pubblici di iCloud per distribuire nuovi payload. Il malware, basato sul linguaggio Swift, è comparso nell'aprile 2025 ed è stato recentemente osservato all'interno di campagne ClickFix, dove veniva camuffato da strumenti Homebrew e applicazioni per analizzare lo spazio disponibile sui Mac. Secondo i ricercatori di Kaspersky, MacSync deriva inizialmente dalla famiglia di infostealer AMOS, ma nel tempo ha sviluppato nuove capacità modulari.
La distribuzione avviene attraverso tecniche di ingegneria sociale, comprese campagne ClickFix e software presentati come applicazioni gratuite, crack o programmi appena rilasciati. In un caso, gli attaccanti hanno distribuito il malware sotto forma di un falso portafoglio per criptovalute chiamato Toria, dotato di un sito dedicato e promosso attraverso i social network. Kaspersky ha individuato due modalità di distribuzione, una delle quali sfrutta in modo particolare i calendari pubblici di iCloud.
In questa catena, un downloader recupera comandi nascosti nella descrizione di un evento di un calendario pubblico iCloud e successivamente scarica da iCloud il payload successivo. I dati recuperati vengono passati alla shell zsh di macOS. Gran parte del testo genera errori, ma i comandi inseriti dopo la riga DESCRIPTION: vengono eseguiti e permettono di recuperare un archivio contenente i componenti del malware. Al suo interno è presente un bundle APP che agisce da dropper e avvia ulteriori fasi fino al recupero di MacSync.
Ulteriori novità relative al malware MacSync
L'infostealer continua a raccogliere cronologia e cookie dei browser, credenziali salvate, dati relativi ai wallet di criptovalute, informazioni di Telegram e il file Keychain. Può inoltre cercare dati di sistema, SSH, AWS, Kubernetes, Git e configurazioni delle shell.
La novità principale è un backdoor Objective-C che si presenta come Finder. L'installazione crea persistenza tramite LaunchAgent, modifiche a .zshrc e hook Git globali, oltre a terminare i processi delle notifiche di macOS per evitare avvisi. Il backdoor può eseguire AppleScript ricevuti dal server C2, distribuire estensioni del browser, sostituire un'app Ledger, raccogliere file e informazioni e mantenere la persistenza dopo il riavvio.
Kaspersky ha inoltre individuato il comando live_browser, che scarica ed esegue un componente chiamato sn_relay, il cui scopo non è stato determinato. Gli esperti consigliano agli utenti macOS di evitare l'esecuzione di comandi trovati online, di non scaricare file DMG da siti sospetti e di prestare particolare attenzione alle richieste della password di amministratore.


 ASUS Zenbook 14 (UX3480AA): tanta autonomia con uno chassis bello e robusto
 MSI PRO MAX: QD-OLED ultrawide per lavorare, creare e giocare
 Samsung Micro RGB R95H, il primo LCD a LED rossi, verdi e blu di Samsung alla prova del banco di misura
 Confidential Computing, Intel concentra la roadmap su TDX e prepara l'addio a SGX
 Con l'IA, sono i candidati a fare il colloquio alle aziende e quelle italiane attraggono sempre meno
 Orologi nucleari al torio: i primi due prototipi iniziano a ticchettare a Vienna e Pechino




0 Commenti
Gli autori dei commenti, e non la redazione, sono responsabili dei contenuti da loro inseriti - infoDevi effettuare il login per poter commentare
Se non sei ancora registrato, puoi farlo attraverso questo form.
Se sei già registrato e loggato nel sito, puoi inserire il tuo commento.
Si tenga presente quanto letto nel regolamento, nel rispetto del "quieto vivere".