

Perché i backup non bastano più per combattere i ransomware. L'analisi di Object First
di Alberto Falchi pubblicata il 17 Settembre 2026, alle 10:49 nel canale Security
L’83% delle imprese ha subito un attacco con impatto sui servizi. Il 93% considera essenziale l’immutabilità assoluta, ma solo il 16% dichiara di averla realmente implementata. I dettaglio del report di Omnia per Object First
Gli investimenti in cybersecurity aumentano, ma sul fronte ransomware i numeri continuano a muoversi nella direzione opposta. Secondo una ricerca realizzata da Omdia e commissionata da Object First, l’83% delle aziende intervistate ha subito negli ultimi 24 mesi almeno un attacco ransomware capace di provocare un’interruzione dei servizi. Nella precedente rilevazione del 2024 la percentuale era del 66%. E tra le aziende colpite, tre su quattro hanno registrato più di un episodio.
La ricerca è stata condotta tra febbraio e marzo 2026 su 700 intervistati: 500 responsabili IT coinvolti nelle decisioni di acquisto relative a cybersecurity, infrastrutture data center e business continuity/disaster recovery, e 200 dirigenti di linea di business. Le aziende coinvolte hanno tra 1.000 e 9.999 dipendenti e sono distribuite tra Stati Uniti, Regno Unito e Irlanda, Francia e area DACH.
Il problema dell’“immutability gap”
Il dato probabilmente più significativo riguarda però ciò che succede dopo l’attacco. Nel 2024 il 57% delle aziende riusciva a recuperare almeno il 75% dei dati resi indisponibili dal ransomware. Nel 2026 la quota è scesa al 39%. Il 76% delle aziende colpite ha inoltre registrato almeno un evento di perdita dati superiore al proprio Recovery Point Objective, cioè alla quantità massima di dati che l’organizzazione aveva previsto di poter perdere.

Peggiorano anche i tempi. Solo il 39% delle organizzazioni colpite mantiene oggi un Recovery Time Objective inferiore o uguale a cinque giorni, contro il 49% rilevato nel 2024. E il 64% ha sperimentato almeno un’interruzione più lunga rispetto all’RTO previsto.
Qui entra in gioco il concetto di Absolute Immutability, una specifica configurazione nella quale nessuno può modificare o cancellare i dati di backup, nemmeno un amministratore con i massimi privilegi o un attaccante entrato in possesso delle credenziali IT. Il 93% dei responsabili tecnologici intervistati ritiene necessaria una protezione di questo tipo e l’83% considera il backup l’ultima linea di difesa contro il ransomware.
Tra intenzioni e realtà rimane però una distanza molto ampia. Il 76% dichiara di utilizzare storage immutabile per il backup primario, ma l’83% di questo gruppo riconosce almeno una limitazione nella propria implementazione. Nel 35% dei casi, per esempio, l’immutabilità non viene applicata immediatamente alla scrittura dei dati; nel 30% viene utilizzato storage S3 configurabile in modalità governance, che può consentire a utenti dotati di specifici privilegi di modificare o eliminare gli oggetti protetti. Alla fine, solo il 16% del campione ritiene di disporre di uno storage conforme alla definizione di Absolute Immutability utilizzata nello studio.
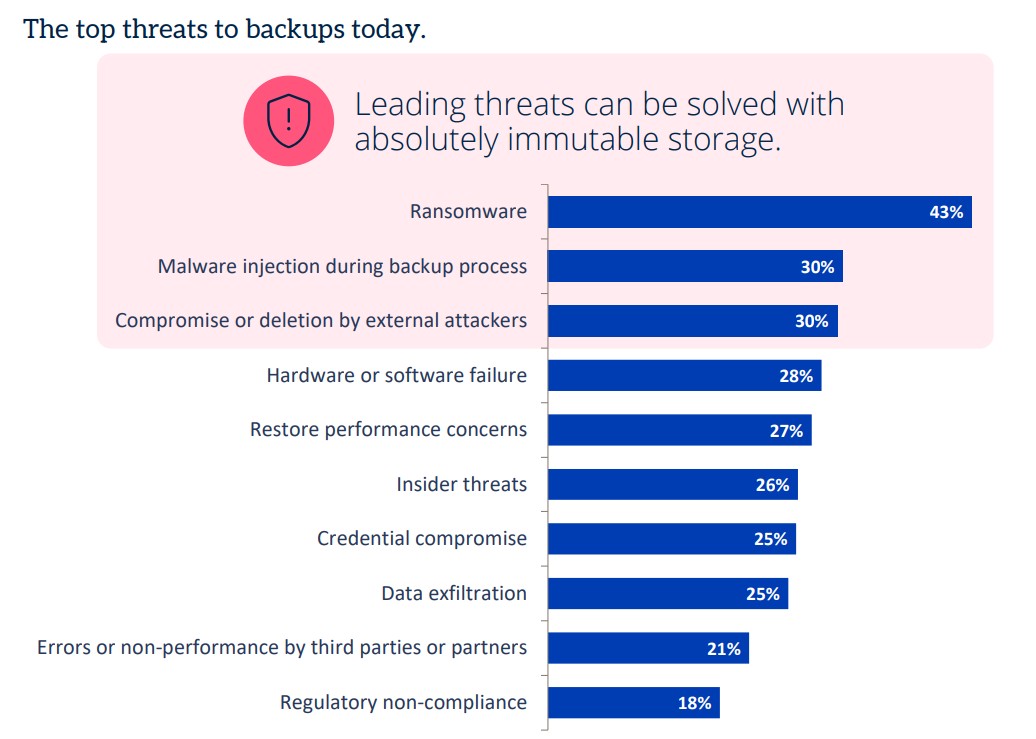
C’è poi un secondo elemento interessante: l’89% degli IT leader ritiene che le dichiarazioni dei vendor sull’immutabilità debbano essere validate da soggetti indipendenti, mentre solo il 56% afferma di utilizzare effettivamente test o report di terze parti per verificare le soluzioni di protezione dati.
"Il ransomware può portare a una crisi della continuità aziendale e i dati dimostrano che molte organizzazioni non si rivelano all'altezza quando si tratta di garantire un ripristino affidabile". afferma Simon Robinson, Principal Analyst di Omdia. "Sebbene la maggior parte dei leader tecnologici riconosca l'importanza del backup immutabile, la ricerca evidenzia un chiaro divario tra l'immutabilità percepita e l'Immutabilità Assoluta. Colmare tale divario è essenziale per le organizzazioni che necessitano della certezza che i propri dati di backup siano ripristinabili in caso di attacco".


 ASUS Zenbook 14 (UX3480AA): tanta autonomia con uno chassis bello e robusto
 MSI PRO MAX: QD-OLED ultrawide per lavorare, creare e giocare
 Samsung Micro RGB R95H, il primo LCD a LED rossi, verdi e blu di Samsung alla prova del banco di misura
 Confidential Computing, Intel concentra la roadmap su TDX e prepara l'addio a SGX
 Con l'IA, sono i candidati a fare il colloquio alle aziende e quelle italiane attraggono sempre meno
 Orologi nucleari al torio: i primi due prototipi iniziano a ticchettare a Vienna e Pechino




6 Commenti
Gli autori dei commenti, e non la redazione, sono responsabili dei contenuti da loro inseriti - infoIl problema è che i dischi e masterizzatori stanno scomparendo anche se,qualcuno sta sviluppando il successore del Blu-ray.
Come si concilia la privacy con il backup immutabile? Se l'utente ha il diritto alla cancellazione totale dei suoi dati personali e il backup è immutabile, che si fa?
Mi ricordo ad esempio che molte aziende alla sera in automatico partivano tutti i backup delle partizioni e poi messi offline e via così al giorno dopo.
Devi effettuare il login per poter commentare
Se non sei ancora registrato, puoi farlo attraverso questo form.
Se sei già registrato e loggato nel sito, puoi inserire il tuo commento.
Si tenga presente quanto letto nel regolamento, nel rispetto del "quieto vivere".