

SentinelOne integra sicurezza runtime e SIEM per governare gli agenti IA su Amazon Bedrock
di Alberto Falchi pubblicata il 24 Agosto 2026, alle 11:53 nel canale Security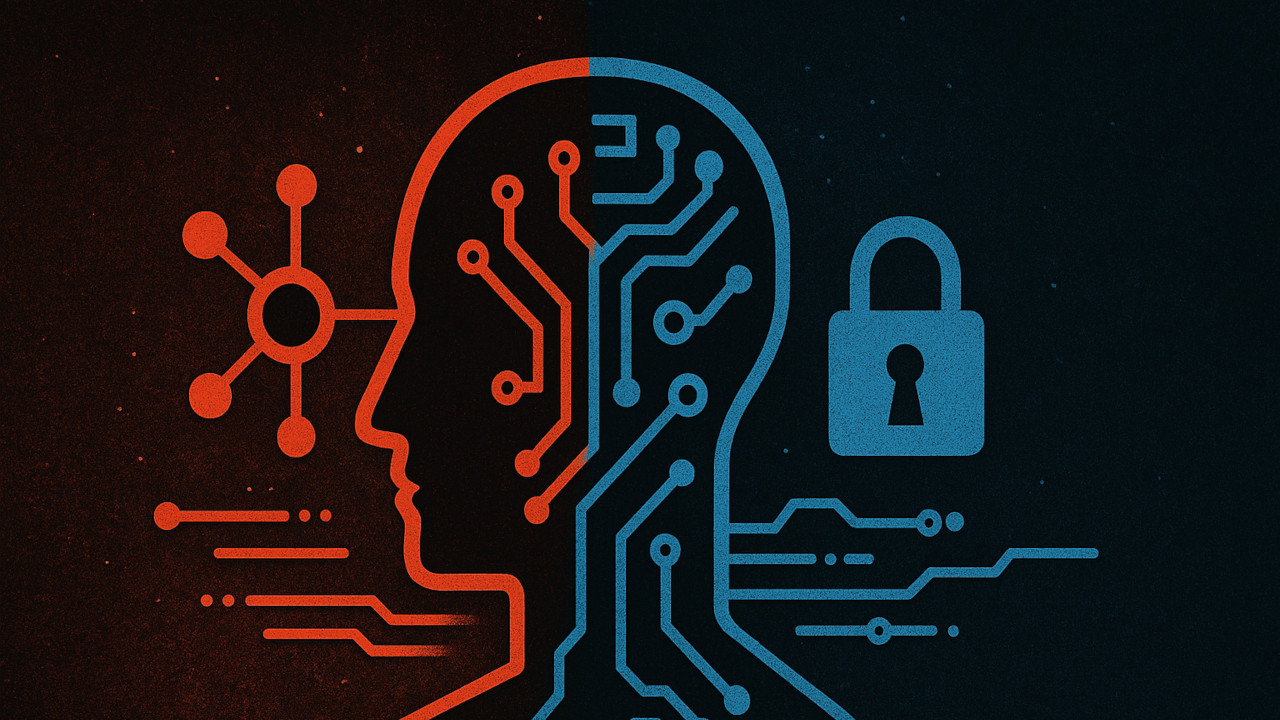
La nuova integrazione unisce la sicurezza dell’IA di SentinelOne con Amazon Bedrock AgentCore, offrendo ai team di sicurezza un’unica piattaforma da cui monitorare, gestire e mitigare i rischi legati all’intelligenza artificiale e agli agenti di IA
Gli agenti di intelligenza artificiale possono accedere a dati, applicazioni e strumenti aziendali, eseguendo operazioni che vanno oltre la semplice generazione di contenuti. Questa autonomia amplia il perimetro che i team di sicurezza devono controllare: non basta analizzare i prompt, ma occorre sapere quali risorse vengono utilizzate, quali azioni vengono richieste e se rispettano le policy interne.
SentinelOne ha ampliato la collaborazione con AWS con l’obiettivo di riunire questi controlli in un unico livello di governance per gli agenti sviluppati su Amazon Bedrock. L’integrazione mette in relazione la sicurezza runtime di SentinelOne con Amazon Bedrock AgentCore, la piattaforma AWS per distribuire, collegare e monitorare agenti IA.
Dai guardrail alla governance degli agenti
La collaborazione era iniziata a giugno con l’annuncio dell’integrazione tra Prompt Security e AgentCore. Prompt Security genera segnali relativi, fra l’altro, a prompt injection, esposizione di dati personali, utilizzo degli strumenti e possibili fughe di informazioni. Questi segnali possono essere trasmessi al motore di policy di AgentCore, che applica le decisioni di autorizzazione a livello di gateway, quindi fuori dal ciclo di ragionamento dell’agente.

Il nuovo progetto estende il perimetro collegando Prompt Security, Singularity Cloud Security e Singularity AI SIEM. Secondo SentinelOne, il sistema dovrebbe offrire visibilità sia sull’impiego autorizzato dell’IA sia sulla cosiddetta shadow AI, applicare policy in tempo reale su AWS e negli ambienti multicloud, individuare le cause dei rischi e automatizzare la correzione di configurazioni o codice non conformi.
L’obiettivo è correlare le attività degli agenti con gli altri dati di sicurezza raccolti dalla piattaforma, evitando che monitoraggio dei prompt, postura del cloud e analisi degli eventi rimangano separati.
Prompt Security e la proposta che comprende Singularity AI SIEM e Hyperautomation sono già presenti su AWS Marketplace. La disponibilità generale del nuovo livello di governance è invece prevista per AWS re:Invent 2026. Si tratta quindi di una roadmap, non di una funzionalità già utilizzabile nella sua forma completa.
"Ogni team di security vorrebbe avere visibilità in real-time su ciò che stanno facendo i propri agenti di IA. Questa integrazione offre tale visibilità all’interno dei workflow che i clienti già eseguono su AWS. Colma il divario tra la velocità con cui le aziende implementano l’IA e quella con cui riescono a governarla. I team di sicurezza ottengono risposte immediate, non assemblate a posteriori", afferma Melissa K. Smith, SVP Global Strategic Partnerships and Initiatives di SentinelOne.


 DJI Romo 2: tante novità lo rendono un robot completo
 Sony Bravia 9 II: il True RGB alla prova, dove l'LCD sfida l'OLED
 Geely EX5, un mese al volante: il SUV elettrico cinese che ci ha sorpreso (quasi) senza riserve
 Hypershell Halo è il nuovo esoscheletro full-leg: siamo andati a provarlo a Berlino
 Arm Neoverse N4: fino a 128 core, PCIe 7.0 e LPDDR6 per il mondo server
 Motorola a confronto su Amazon: edge 60 neo a 263€, moto g77 a 217€ o edge 70 fusion a 299,90€? Differenze e consigli





0 Commenti
Gli autori dei commenti, e non la redazione, sono responsabili dei contenuti da loro inseriti - infoDevi effettuare il login per poter commentare
Se non sei ancora registrato, puoi farlo attraverso questo form.
Se sei già registrato e loggato nel sito, puoi inserire il tuo commento.
Si tenga presente quanto letto nel regolamento, nel rispetto del "quieto vivere".